Domain rc-großmodelle.de kaufen?
Wir ziehen mit dem Projekt
rc-großmodelle.de um.
Sind Sie am Kauf der Domain
rc-großmodelle.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rc-großmodelle.de kaufen?
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
Ähnliche Suchbegriffe für Syndication-Feeds
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Sind meine Instagram-Feeds nur für mich sichtbar?
Nein, deine Instagram-Feeds sind nicht nur für dich sichtbar. Wenn dein Instagram-Profil öffentlich ist, können alle anderen Instagram-Nutzer deine Feeds sehen. Wenn du jedoch ein privates Profil hast, können nur diejenigen, denen du folgst und die dir folgen, deine Feeds sehen. **
-
Was sind RSS-Feeds und wie funktionieren sie?
RSS-Feeds sind eine Art von Web-Feed, der es Benutzern ermöglicht, automatisch aktualisierte Inhalte von Websites zu abonnieren. Sie enthalten eine Liste von Schlagzeilen, Zusammenfassungen und Links zu den vollständigen Artikeln. Benutzer können RSS-Feeds mit einem RSS-Reader abonnieren, um auf dem Laufenden zu bleiben. **

Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
Wie kann man die Qualität des Webcam-Feeds verbessern?
1. Stelle sicher, dass die Webcam sauber ist und keine Fingerabdrücke oder Schmutz auf der Linse sind. 2. Verwende eine gute Beleuchtung, um klare Bilder zu erhalten. 3. Überprüfe die Einstellungen der Webcam und passe sie gegebenenfalls an, um die Bildqualität zu optimieren. **
Top-Angebote
Produkte zum Begriff Syndication-Feeds:
-
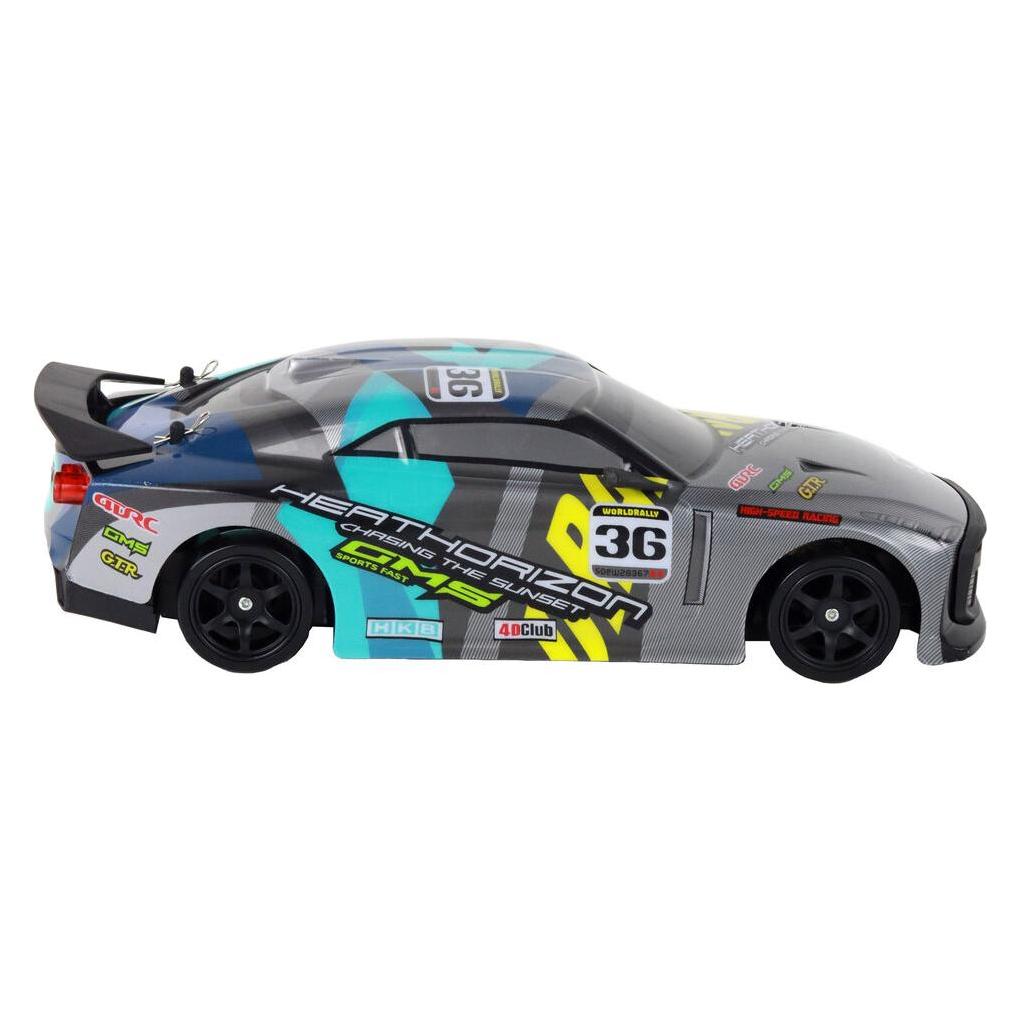
Lean Toys Auto Fahrzeug RC Sportwagen ferngesteuert Spielzeug Rennwagen Schnell, Grösse:UNIVERSALDer ferngesteuerte Sportwagen ist ein aufregendes Spielzeug für Technik- und Autoenthusiasten ab 14 Jahren. Mit einer Höhe von 17 cm, einer Breite von 15 cm und einer Länge von 33 cm bietet er ein kompaktes Design, das sich ideal für rasante Rennen eignet. Der Wagen wird über eine digitale Funkfernsteuerung betrieben, die eine präzise Steuerung ermöglicht. Mit einem Gewicht von 1402,5 g ist er stabil und robust, was ihn perfekt für den Einsatz im Innen- und Aussenbereich macht. Die Energieversorgung erfolgt über Batterien, was eine einfache Handhabung gewährleistet. Dieser RC Sportwagen verspricht stundenlangen Spass und spannende Wettkämpfe.35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Funktionen von Google Syndication, Google Analytics, SpyLog.ru usw.?
Google Syndication ist eine Funktion, die es Website-Betreibern ermöglicht, Anzeigen von Google auf ihren Seiten zu platzieren und dadurch Einnahmen zu generieren. Google Analytics hingegen ist ein Tool zur Analyse des Nutzerverhaltens auf Websites, um Erkenntnisse über die Performance und Effektivität von Marketingkampagnen zu gewinnen. SpyLog.ru ist ein Dienst, der Website-Betreibern hilft, Informationen über ihre Besucher zu sammeln, wie beispielsweise die Herkunft der Besucher, die Verweildauer auf der Seite und die am häufigsten besuchten Seiten. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
Ähnliche Suchbegriffe für Syndication-Feeds
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spaß mit FlaggenSpaß mit Flaggen , Wie viele Menschen haben sich schon gewünscht, dass es 'Spaß mit Flaggen' aus der Kult-Serie 'The Big Bang Theory' wirklich gibt? Flaggen sind nämlich gar kein Nerd-Thema. Es gibt unzählige witzige Fahnen und spannende Geschichten dahinter: Wo auf der Welt benutzt man besoffene Stiere als Wappen? Welche drei Nationalflaggen sind als einzige nicht rechteckig? Welche Flagge ist eigentlich ein schmutziger Mantel? Und wieso bekam ein Lehrer nur lumpige 500 Dollar für die Gestaltung einer Nationalflagge? , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20210318, Produktform: Leinen, Redaktion: Fredrich, Benjamin~Wolter, Sebastian, Seitenzahl/Blattzahl: 256, Keyword: Atlas; Big Bang Theory; Fahne; Flaggen; Flags; Geowissenschaften; Geschichte; Globus; Hardcover; Karten; Kartenbuch; Kartografie; Kartografik; Katapult; Länder; Nationalflagge; Politikwissenschaften; Sachbuch; Sozialwissenschaften; Wappen, Fachschema: Flagge, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Gesellschaft und Kultur, allgemein, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Katapult-Verlag, Verlag: Katapult-Verlag, Verlag: Katapult-Verlag GmbH, Länge: 250, Breite: 203, Höhe: 21, Gewicht: 764, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0040, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 269152722,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kochen, Spaß und Faxen!Kochen, Spaß und Faxen! , Rezepte, Experimente und Wissenswertes , Zündverteilerläufer > Zünd- & Glühanlagen , Erscheinungsjahr: 20240321, Produktform: Leinen, Redaktion: Schleiter, Klaus D.~Ahrens, Maren, Seitenzahl/Blattzahl: 240, Abbildungen: durchgängig farbig, Keyword: Abrafaxe; Anna, Bella und Caramella; Comic; Einfache Rezepte; Ernährung; Experimente; Kochanfänger:innen; Kochbuch; Kochen; MOSAIK; Rezepte, Fachschema: Comic, Fachkategorie: Graphic Novels, Comics, Mangas, Cartoons~Kinder, Jugendliche und Bildung, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 168, Höhe: 19, Gewicht: 702, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind meine Instagram-Feeds nur für mich sichtbar?
Nein, deine Instagram-Feeds sind nicht nur für dich sichtbar. Wenn dein Instagram-Profil öffentlich ist, können alle anderen Instagram-Nutzer deine Feeds sehen. Wenn du jedoch ein privates Profil hast, können nur diejenigen, denen du folgst und die dir folgen, deine Feeds sehen. **
-
Was sind RSS-Feeds und wie funktionieren sie?
RSS-Feeds sind eine Art von Web-Feed, der es Benutzern ermöglicht, automatisch aktualisierte Inhalte von Websites zu abonnieren. Sie enthalten eine Liste von Schlagzeilen, Zusammenfassungen und Links zu den vollständigen Artikeln. Benutzer können RSS-Feeds mit einem RSS-Reader abonnieren, um auf dem Laufenden zu bleiben. **
-
Warum werden nicht alle Feeds in Nextcloud News geladen?
Nicht alle Feeds werden in Nextcloud News geladen, da die App möglicherweise eine begrenzte Anzahl von Feeds unterstützt oder aufgrund von Netzwerkproblemen nicht alle Feeds erfolgreich abrufen kann. Es kann auch sein, dass einige Feeds nicht korrekt konfiguriert sind oder dass die Quelle der Feeds temporär nicht verfügbar ist. Es ist ratsam, die Einstellungen der App zu überprüfen, die Netzwerkverbindung zu überprüfen und sicherzustellen, dass die Feeds korrekt abonniert sind, um sicherzustellen, dass alle Feeds erfolgreich geladen werden. **
-
Wie kann man die Qualität des Webcam-Feeds verbessern?
1. Stelle sicher, dass die Webcam sauber ist und keine Fingerabdrücke oder Schmutz auf der Linse sind. 2. Verwende eine gute Beleuchtung, um klare Bilder zu erhalten. 3. Überprüfe die Einstellungen der Webcam und passe sie gegebenenfalls an, um die Bildqualität zu optimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.